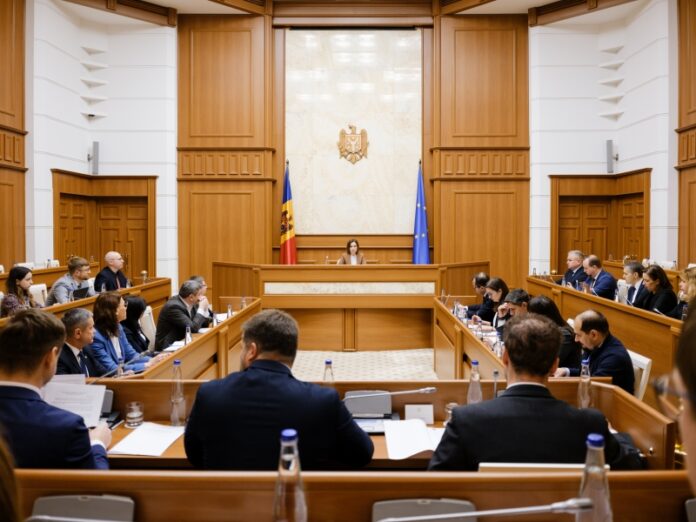
Consiliul Național de Securitate al Republicii Moldova a aprobat măsuri pentru protejarea sistemelor digitale ale statului după atacul cibernetic din octombrie 2026. Potrivit Președinției, datele personale a aproximativ 450.000 de cetățeni au fost accesate. Persoanele afectate vor fi notificate de Agenția de Guvernare Electronică (AGE).
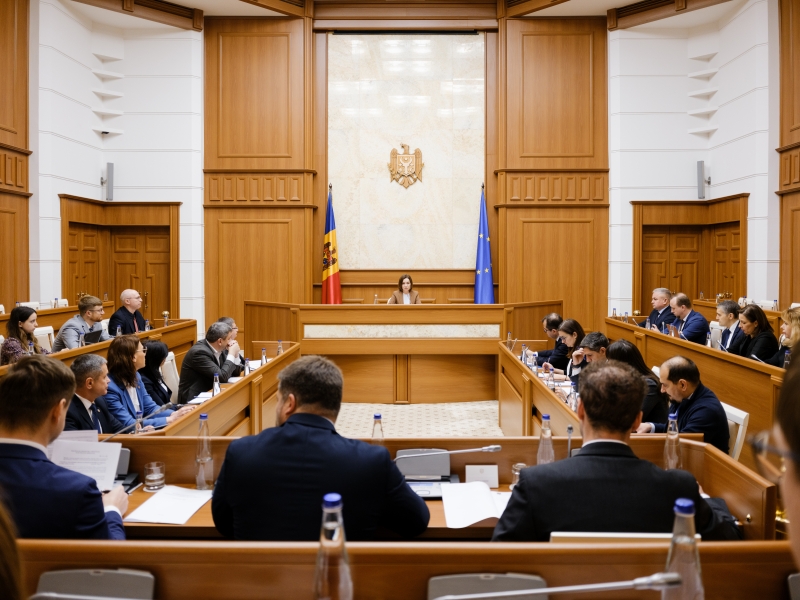
Evaluările prezentate la ședința convocată de președinta Maia Sandu arată că atacatorii au exploatat vulnerabilități de autentificare și control al accesului în infrastructura AGE, ajungând la registrele a cel puțin zece instituții publice. Atacul a început în seara de 19 octombrie. A doua zi, sistemele au primit aproximativ un milion de solicitări automate, de 30 de ori peste media obișnuită, și au fost extrase peste 260.000 de înregistrări privind relațiile de rudenie. Instituțiile au intervenit din 21 octombrie, iar atacurile au fost blocate până pe 24 octombrie. Tentativele ulterioare au fost respinse. Numărul persoanelor afectate, rezultat din evaluările recente, este mai mic decât cifrele vehiculate anterior.
AGE a corectat problemele serviciului de autentificare MPass, a adăugat verificări ale dreptului de acces la date și a întărit protecția platformelor guvernamentale. Maia Sandu a semnalat însă și deficiențe instituționale: incidentul a fost identificat târziu, intervenția nu a fost suficient de coordonată, iar comunicarea publică nu a lămurit toate îngrijorările cetățenilor. Președinta a cerut proceduri clare de intervenție și informare și a avertizat asupra riscurilor generate de utilizarea inteligenței artificiale pentru identificarea și exploatarea vulnerabilităților.
Șase direcții de acțiune și un prim termen de o lună
Un grup de lucru condus de prim-ministru va avea o lună pentru a propune soluții la vulnerabilitățile identificate, inclusiv pentru riscurile asociate inteligenței artificiale. CNS va evalua progresele peste trei luni. O altă direcție este modernizarea arhitecturii sistemelor statului, cu acces mai strict la date, infrastructură uniformă și înlocuirea sistemelor învechite, pentru care vor fi stabilite termene clare de exploatare. Consiliul a decis și reformarea achizițiilor publice IT, inclusiv prin schimbări legislative. Acestea trebuie să pună accent pe calitate, furnizori de încredere și răspunderea lor pentru securitatea produselor dezvoltate.
Vor fi stabilite reguli pentru toate etapele de funcționare a sistemelor, de la dezvoltare și testare la mentenanță și evaluarea riscurilor, iar cele care nu mai respectă cerințele de securitate vor trebui înlocuite. Guvernul va propune delimitarea competențelor instituțiilor, pentru eliminarea suprapunerilor și coordonarea rapidă a intervențiilor. A șasea direcție prevede testări și actualizări periodice, monitorizare permanentă, detectarea anomaliilor și corectarea rapidă a vulnerabilităților, inclusiv cu instrumente de inteligență artificială. Maia Sandu a susținut continuarea serviciilor publice electronice, în paralel cu investițiile în protecția lor: „Digitalizarea este calea spre creșterea eficienței, dar și spre îmbunătățirea accesului la serviciile publice”.
Riscul de fraudă și verificările suplimentare ale băncilor
Președinta a precizat că incidentul nu a afectat integritatea datelor bancare și că deținerea unui IBAN nu permite, prin ea însăși, accesarea unui cont. Datele personale extrase ar putea fi însă folosite pentru înșelăciuni prin apeluri sau mesaje, în care autorii pretind că reprezintă bănci ori instituții publice. Băncile vor fi informate despre persoanele ale căror date au fost accesate, astfel încât să poată face verificări suplimentare pentru eventuale tranzacții inițiate în numele acestora.
Autoritățile îi îndeamnă pe cetățeni să nu comunice prin telefon sau SMS parole, coduri PIN ori date de card. Solicitările suspecte trebuie verificate direct cu instituția invocată, prin canalele sale oficiale. Pentru suspiciuni de fraudă sau informații despre datele personale, cetățenii pot folosi canalele de contact ale AGE. Pentru situațiile care necesită intervenție imediată, îndemnul este să apeleze 112.
Ministerul Educației și celelalte instituții responsabile vor pregăti o lecție-cadru pentru elevii de gimnaziu și liceu despre protecția datelor personale și prevenirea fraudelor online. Separat, Centrul Național de Management al Crizelor va elabora, împreună cu Agenția pentru Securitate Cibernetică, un ghid practic de securitate digitală destinat cetățenilor.